Bir internet sitesine giriyorsunuz. Adres çubuğunda kilit simgesi var. Bağlantı HTTPS ile şifrelenmiş. Şifreniz güçlü, sisteminiz güncel ve her şey olması gerektiği gibi görünüyor. Peki bütün bunlara rağmen, o internet sitesinin sunucusuna hiçbir şifre bilmeden erişmek mümkün olsaydı?
21 Ekim 2026’da (geçen çarşamba) teknoloji dünyasını alarma geçiren gelişme, tam olarak böyle bir tehlikeyi gündeme taşıdı. Dünyanın en yaygın web teknolojilerinden PHP'nin kalbinde, yıllardır varlığını sürdüren iki kritik güvenlik açığının gerçek boyutları ortaya çıkarıldı. Üstelik bu keşfin başrolünde, son yıllarda hayatımıza hızla giren yapay zekâ vardı.
Önce PHP'nin ne olduğunu açıklayalım. İnternette gördüğümüz alışveriş sitelerinin, haber portallarının, kurumsal sayfaların ve sayısız dijital hizmetin arka planında çalışan bir programlama dilinden söz ediyoruz. Siz bir internet sitesinde işlem yaparken PHP, sunucu tarafında bu işlemlerin gerçekleşmesini sağlayan teknolojilerden biri olabilir. W3Techs verilerine göre, kullandığı sunucu tarafı programlama dili tespit edilebilen internet sitelerinin yaklaşık yüzde 69'u PHP kullanıyor. Dolayısıyla burada herhangi bir uygulamanın küçük bir hatasını değil, internetin en yaygın yapı taşlarından birini konuşuyoruz.
Güvenlik araştırmacılarının PHP2Shell adını verdiği iki açık, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla kayıtlara geçti. Her ikisinin güvenlik önem derecesi 10 üzerinden 9,2 olarak belirlendi. Bu açıklar, belirli koşullarda saldırganların herhangi bir kullanıcı hesabına veya parolaya ihtiyaç duymadan uzaktaki bir sunucuda kendi kodlarını çalıştırabilmesine imkân tanıyor. Siber güvenlik dünyasında buna Remote Code Execution, yani uzaktan kod çalıştırma deniliyor.
İşin teknik tarafı ise oldukça ilginç. Sorun, doğrudan bir internet sitesinin giriş ekranında veya şifre kontrolünde değil, PHP'nin bellek yönetimi ve hata işleme mekanizmasında bulunuyor. PHP, bir işlemi yürütürken bellekte bazı alanları kullanıyor, işi bitince de bu alanları serbest bırakıyor. Ancak keşfedilen sorunlar, belirli hata durumlarında PHP'nin henüz düzgün hazırlanmamış verileri geçerli sanmasına veya artık serbest bırakılmış bellek alanlarına yeniden başvurmasına yol açabiliyor. Bu durum, saldırganların uygun koşullarda sistemin çalışma akışını manipüle edebilmesine kapı aralıyor.
Daha çarpıcı olanı, Apache üzerinde mod_php kullanılan bazı sistemlerde açığın, internet sitesinin kendi uygulama kodu çalışmaya başlamadan bile tetiklenebilmesi. Yani evin kapısına ne kadar sağlam kilit takarsanız takın, sorun kapının üzerinde değil, onu taşıyan duvarın içindeyse güvenlik anlayışınızı yeniden gözden geçirmeniz gerekiyor.
Peki böylesine ciddi bir açık nasıl bulundu?
OpenAI'nin Patch the Planet girişimi kapsamında yürütülen araştırmalarda, güvenlik şirketi Calif'in uzmanları GPT-5.6 Sol adlı yapay zekâ modelinden yararlanarak kritik bulgulara ulaştı. OpenAI'nin kendi araştırmacıları da aynı temel sorunu bağımsız olarak tespit etti. Daha sonra Google bünyesindeki Wiz güvenlik ekibi, farklı yapay zekâ modellerinin de yardımıyla ilgili açıkları araştırdı ve bunların gerçek sistemlerde nasıl istismar edilebileceğini gösterdi.
Burada dikkat edilmesi gereken nokta şu: Yapay zekâ tek başına dünyayı kurtaran sihirli bir yazılım gibi davranmadı. İnsan araştırmacıların tecrübesi, yapay zekânın analiz yeteneği ve gerçek sistemlerde yapılan teknik doğrulamalar birlikte sonuç verdi. Fakat yapay zekâ, son derece karmaşık bellek hatalarının incelenmesini ve bunların kullanılabilir saldırı senaryolarına dönüştürülmesini önemli ölçüde hızlandırdı.
Hikâyenin belki de en düşündürücü bölümü, sorunun ilk işaretlerinin 2024 yılında görülmüş olması. PHP'nin güvenliğinden sorumlu ekipler o dönemde bir bellek yönetimi problemi olduğunu fark etmişti. Ancak bunun ne kadar ciddi sonuçlara yol açabileceği henüz somut biçimde gösterilememişti. Üstelik köklü bir yazılımın temel mekanizmalarını değiştirmenin beraberinde getireceği uyumluluk riskleri, sınırlı insan kaynağı ve karar alma süreçlerindeki sorunlar çözümü geciktirdi. PHP Foundation da yayımladığı açıklamada bu gecikmenin yapısal bir başarısızlık olduğunu kabul etti.
Bu olay bize siber güvenliğin yalnızca kod yazmaktan ibaret olmadığını da hatırlatıyor. Bazen bir sistemin en büyük zafiyeti, mühendislerin bilmediği bir hata değil, bildikleri bir problemi zamanında çözememeleridir.
Açıkların kamuoyuna duyurulmasının ardından bazı ülkelerde kamu kurumlarına ait internet hizmetleri güvenlik önlemi olarak geçici süreyle kapatıldı. Cloudflare gibi büyük altyapı sağlayıcıları koruma mekanizmalarını devreye aldı. Ancak burada önemli bir ayrımı yapmak gerekiyor: Bir güvenlik açığının keşfedilmiş olması, o açığın bulunduğu bütün internet sitelerinin ele geçirildiği anlamına gelmiyor. Siber güvenlikte gerçek riskleri anlamak, felaket senaryoları üretmekten çok daha değerlidir.
PHP geliştiricileri 21 Ekim'de güvenlik güncellemelerini yayımladı. PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri, söz konusu iki kritik açığa karşı düzeltmeleri içeriyor. Eski sürümleri kullanan sistemlerin de uygun güvenlik yamalarına veya desteklenen yeni sürümlere geçmesi gerekiyor. Üstelik WordPress gibi bir içerik yönetim sistemini güncellemek tek başına yeterli değil; sorun PHP'nin kendisinde olduğu için sunucu tarafındaki yazılımın da düzeltilmesi şart.
Gelelim meselenin asıl büyük tarafına.
Yıllardır siber güvenlikte önemli bir denge vardı. Bir açığın var olması ile o açığın gerçekten kullanılabilir bir saldırıya dönüştürülmesi aynı şey değildi. Bazı zafiyetleri bulmak veya istismar etmek, çok ileri teknik bilgi ve uzun araştırmalar gerektiriyordu. Yapay zekâ bu dengeyi değiştirmeye başladı. Eskiden haftalar
sürebilen karmaşık analizler, insan uzmanların yönlendirdiği güçlü modellerle çok daha kısa sürede gerçekleştirilebiliyor.
Bu gelişme savunma yapanlar için muazzam bir fırsat. Henüz saldırganların fark etmediği hatalar bulunabilir, sistemler incelenebilir ve güvenlik yamaları daha hızlı doğrulanabilir. Fakat aynı kabiliyetler kötü niyetli kişilerin eline geçtiğinde, saldırı geliştirmek için gereken bilgi ve zaman maliyeti de azalabilir.
İşte bu yüzden yapay zekânın siber güvenliğe etkisini yalnızca iyi veya kötü olarak değerlendirmek yetersiz kalıyor. Artık mesele, daha güçlü araçlara kimin sahip olduğundan ibaret değil. Bu araçları kimin daha bilinçli, daha hızlı ve daha sorumlu kullandığı da belirleyici olacak.
PHP2Shell olayı bize bir gerçeği gösterdi: Dijital dünyanın sağlamlığı, yalnızca gözümüzün önündeki modern teknolojilere değil, yıllar önce yazılmış ve bugün hâlâ milyonlarca sistemin temelinde çalışan kodlara da bağlı.
Ve belki de üzerinde düşünmemiz gereken en önemli soru şu:
Yapay zekânın yıllardır göremediğimiz açıkları bulabilmesi mi daha ürkütücü, yoksa o açıkların bunca zamandır orada bulunmasına rağmen bizim onları fark edememiş olmamız mı?
Geleceğin siber güvenlik mücadelesi, işte bu sorunun etrafında şekillenecek.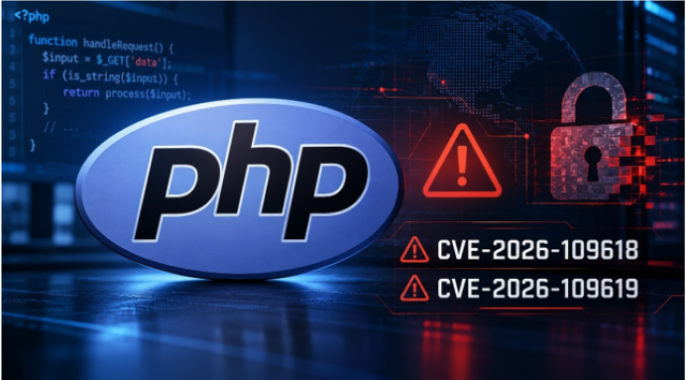
İNTERNET_DUVARINDAKİ ÇATLAK

- MUZAFFER AYBAR
- [email protected]
- Tüm Yazıları
Yayınlanma : 28 Ekim 2026 17:46
- İNTERNET_DUVARINDAKİ ÇATLAK 28 Ekim 2026 17:46
- ANONİMİTE 21 Ekim 2026 19:23
- AY’A GİDİYORUZ 20 Ekim 2026 09:21
- CYBORG NEDİR? 17 Ekim 2026 17:46
- TEKNOKRASİ 08 Ekim 2026 14:23
- ÇAĞDAŞ YALNIZLIK 05 Ekim 2026 09:47
- KARA KUTU 28 Eylül 2026 14:25
- SİSTEM 16 Eylül 2026 11:58
- YAPAY MÜZİK 12 Eylül 2026 10:40
- OTONOM SİSTEMLER VE AHLAK 09 Eylül 2026 10:20